Agent进出业务系统可控、可查、可追溯
做OA、ERP、CRM、iPaaS、档案系统这些项目的朋友应该都有体会——现在企业里跑流程、拉报表、查客户数据的,不光有人在操作,还有AI智能体、RPA机器人、数字员工在后台自动跑。
它们干活确实快,但风险也藏得深。智能体能进ERP拉财务数据、进CRM看客户信息,它到底是谁?谁负责?权限给多大?出了问题怎么定位?这些要是不管住,后面审计和风控都是雷。
今年5月相关部门发了个智能体规范应用的文件,明确说要管好权限、管住行为,还要建智能体数字身份机制,不能让智能体越权操作。
泛微·令信通搞了个NHI模块(Non-Human Identity,非人类身份管理),专门管这些“非人类身份”。
思路挺实在:给每个Agent、机器人、数字员工办个“工牌”——上岗前先注册,绑定责任主体、用途和访问范围。
它用的是“双轨认证”架构——在人类身份认证旁边,单独建一条NHI轨道,底层可以复用现有AD/LDAP、SSO、IAM的目录服务和策略引擎,但凭据类型、授权策略、审计规则独立配置。对企业来说,可以在现有身份体系上叠加,不用大改系统。
做选型和方案设计时可以参考。
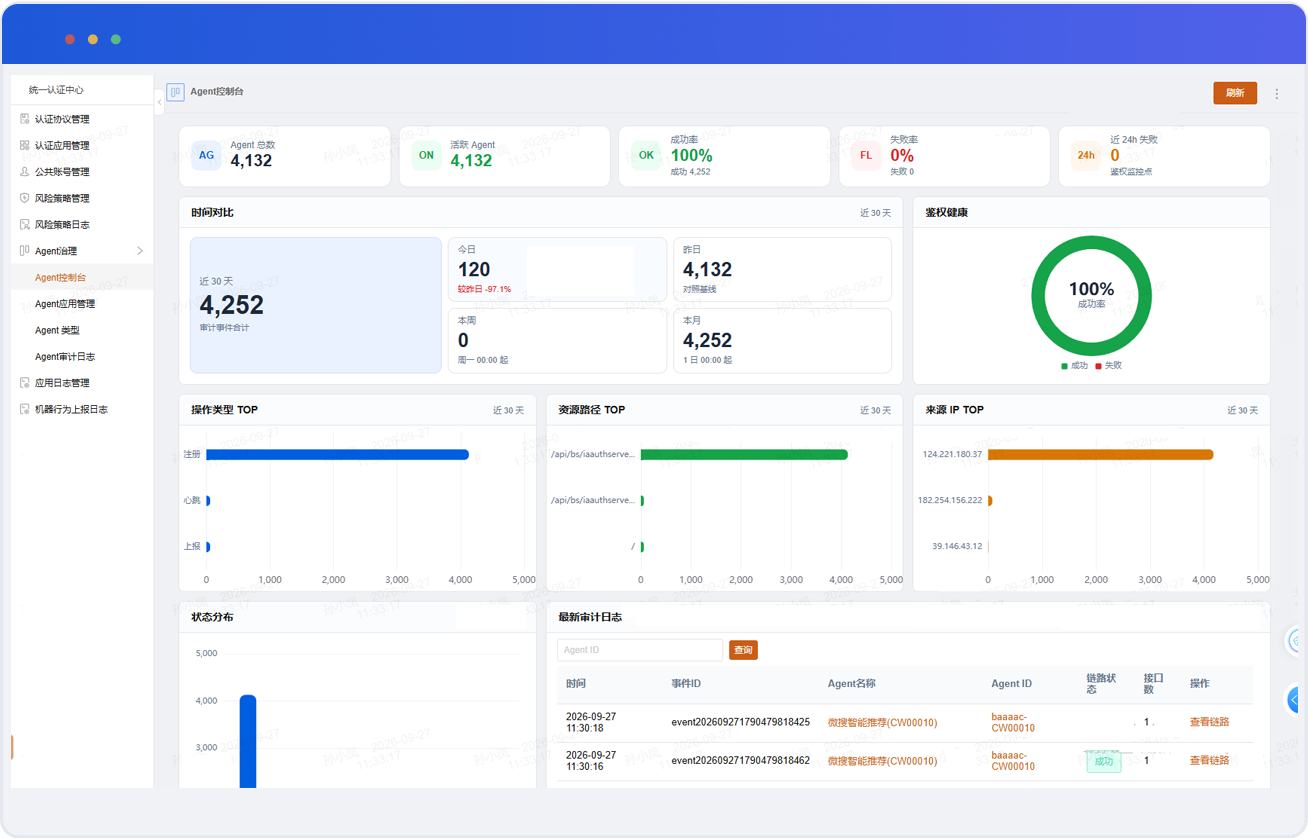
1. Agent上岗先注册,每个都要独立身份
每一个AI Agent、RPA机器人、数字员工在上线之前,必须先完成注册——生成唯一的数字身份标识,绑定责任主体(哪个部门、谁负责),并记录用途说明和预期访问范围。注册完之后统一纳管。
有了独立身份,出了问题就能直接追溯到具体Agent。即便是同一个AI模型底座派生出来的多个Agent,比如一个服务财务部、一个服务HR,在身份层面也是完全区分的,各自有独立凭据、审计日志和责任归属。
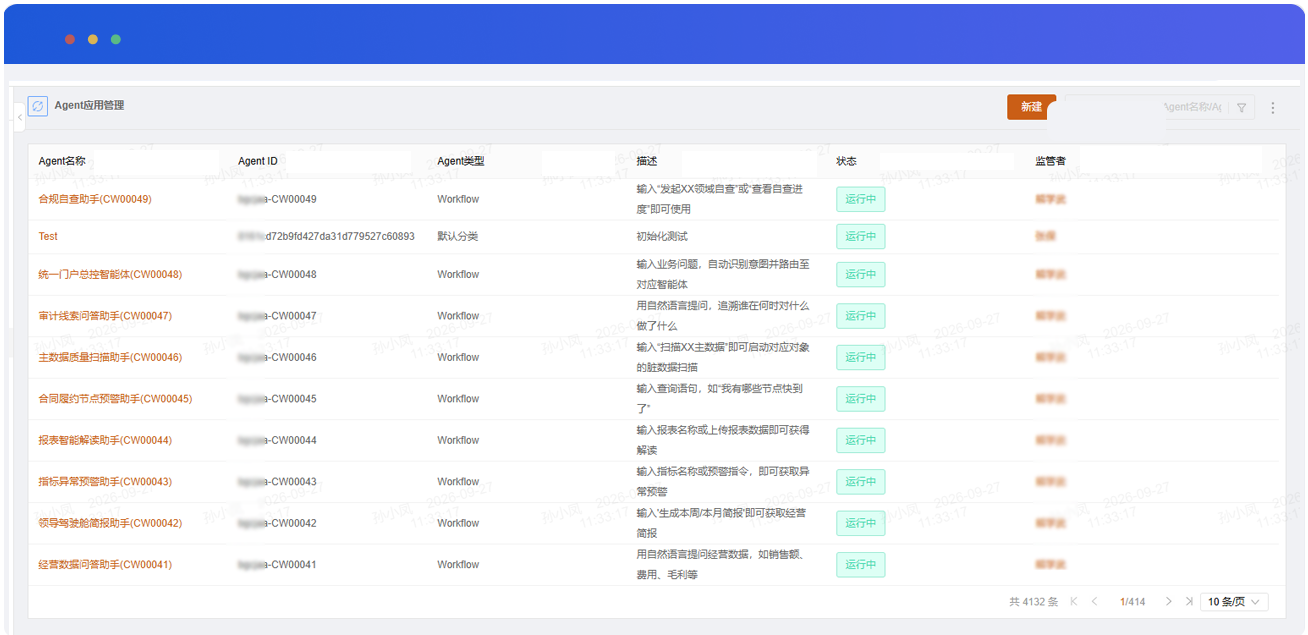
2. 访问凭据全生命周期管理
Agent的访问凭据——API Key、访问令牌、服务账号密钥——是它出入系统的钥匙。凭据不能“签发一次就不管”,需要像人类密码一样有完整生命周期。
令信通对Agent凭据提供签发、轮换、吊销、审计全流程管理。凭据会过期、会轮换;Agent下线或出现异常时,凭据会被及时吊销,减少长期有效静态密钥带来的风险。
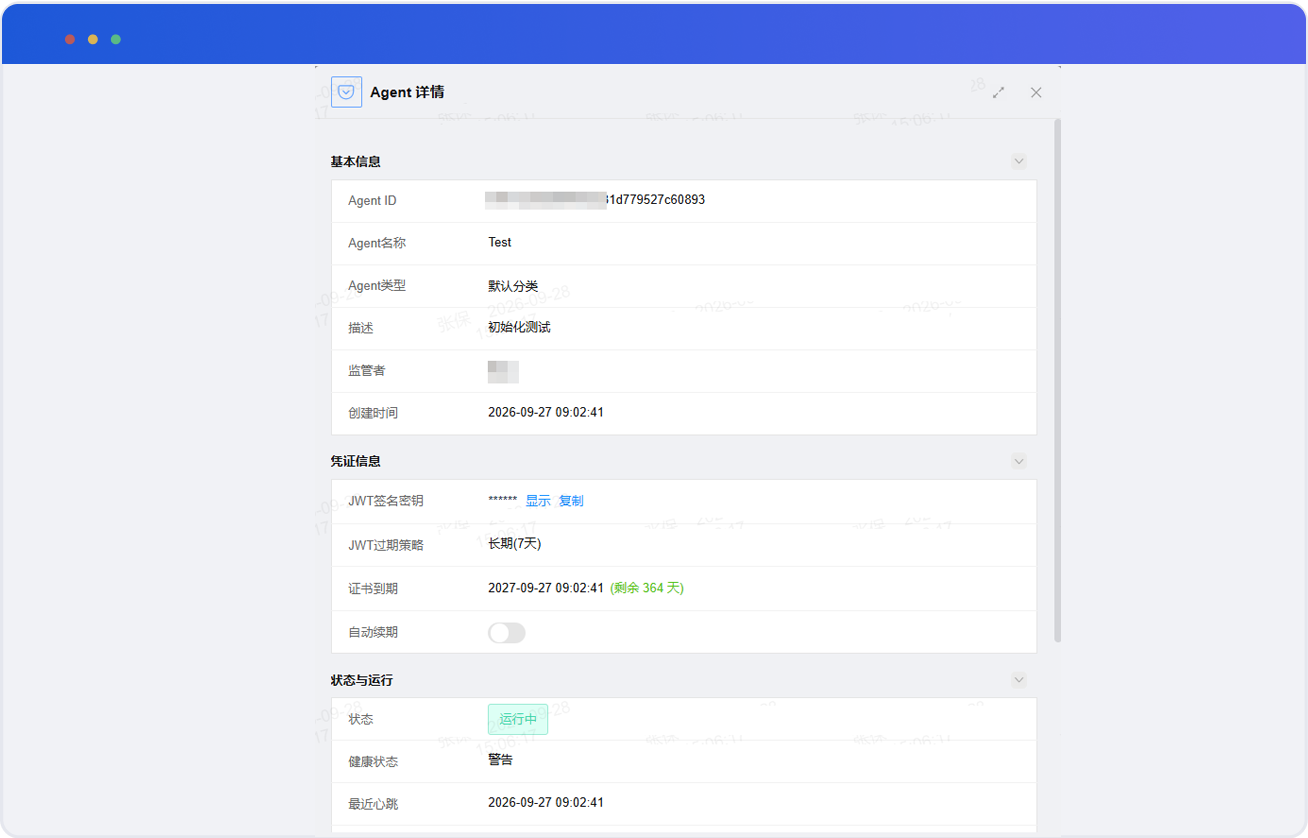
3. 动态授权,权限跟着任务走
传统权限模型给Agent分配一个角色,往往意味着长期有效的权限,容易出现权限过大、长期残留的问题。
令信通采用动态授权机制:Agent不持有常驻权限,每次执行任务时只获取完成该任务所需的最小必要权限;任务结束后,权限自动回收。
比如一个AI助手需要生成本月财务分析报告,它只在报告生成期间获得对应数据集的只读权限;报告交付后权限自动撤销,下次需要时再重新申请。这样可以压缩权限滥用的空间。
4. 行为审计,能看到完整调用链
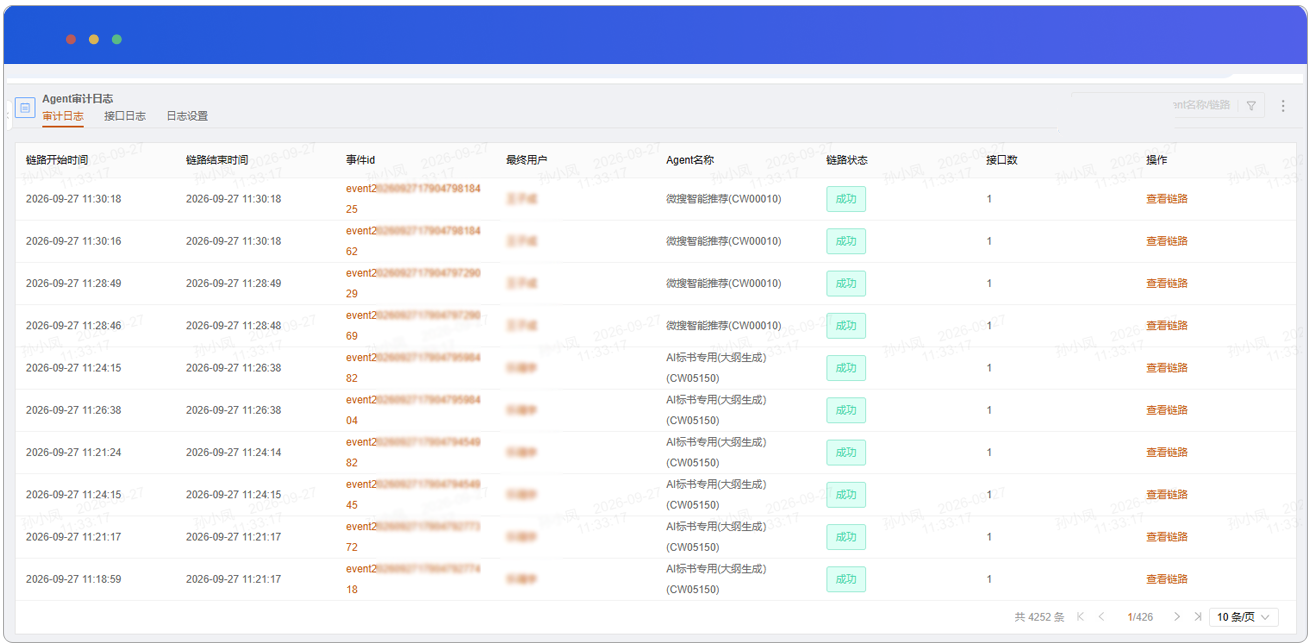
传统审计可能只看到“某账号访问了财务系统”,拼不出完整画面。但对AI Agent来说,一次操作往往不是单个API调用,而是一串连锁请求——查组织架构 → 获取审批列表 → 读取关联合同 → 查询财务记录 → 生成分析报告,可能涉及几十次API调用。
令信通的Agent行为审计能把一次任务涉及的所有API调用完整记录、串成一条清晰的调用链路——谁调的、调的什么、结果如何,一查到底,形成完整的调用链视图。
5. 风险检测,紧盯API调用模式
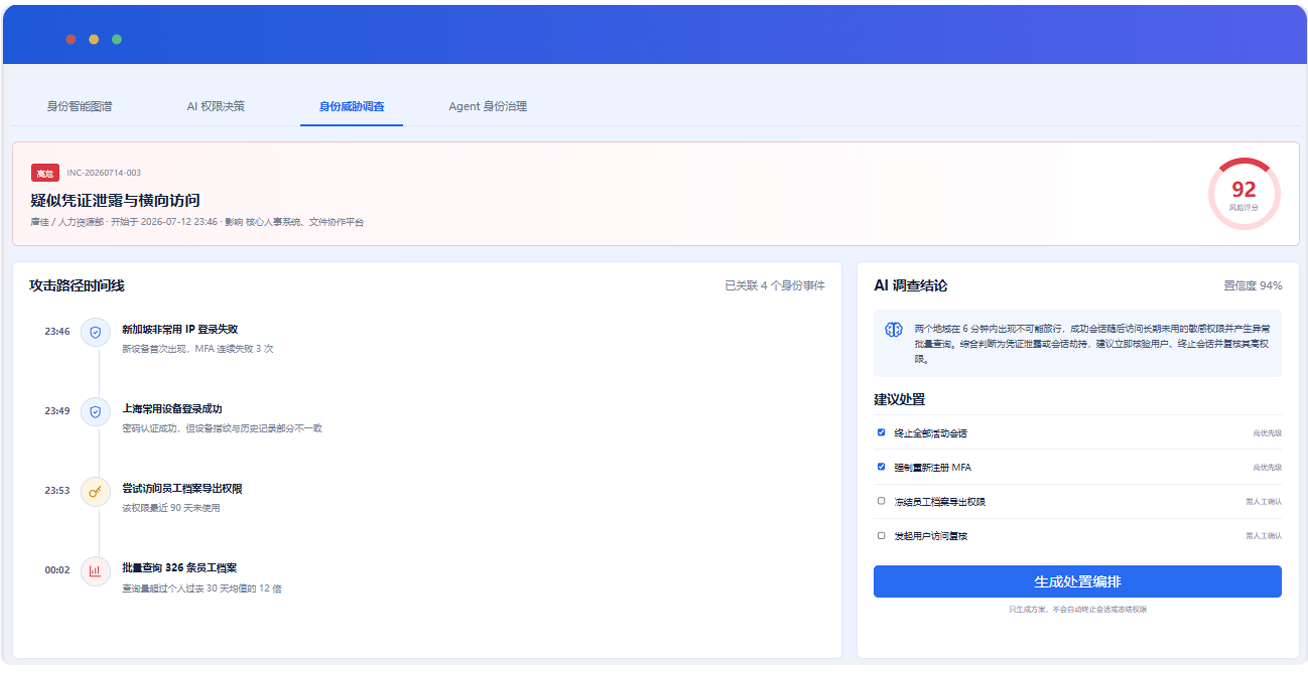
Agent风险检测不是只看登录时间、IP地址这些传统指标,更关注API调用模式和调用链完整度。
比如调用频率突然明显增加、访问了平时不碰的系统、在凌晨发起非常规操作,风险引擎会触发告警,并根据偏离程度决定继续观察或进行阻断。
调用链完整度也很关键。正常任务通常有固定路径,比如“查询订单 → 验证库存 → 创建发货单”。如果链条在某个环节突然跳转到“修改定价”,系统会识别为异常分支,并标记为高风险。
6. 第三方Agent也要纳入管理
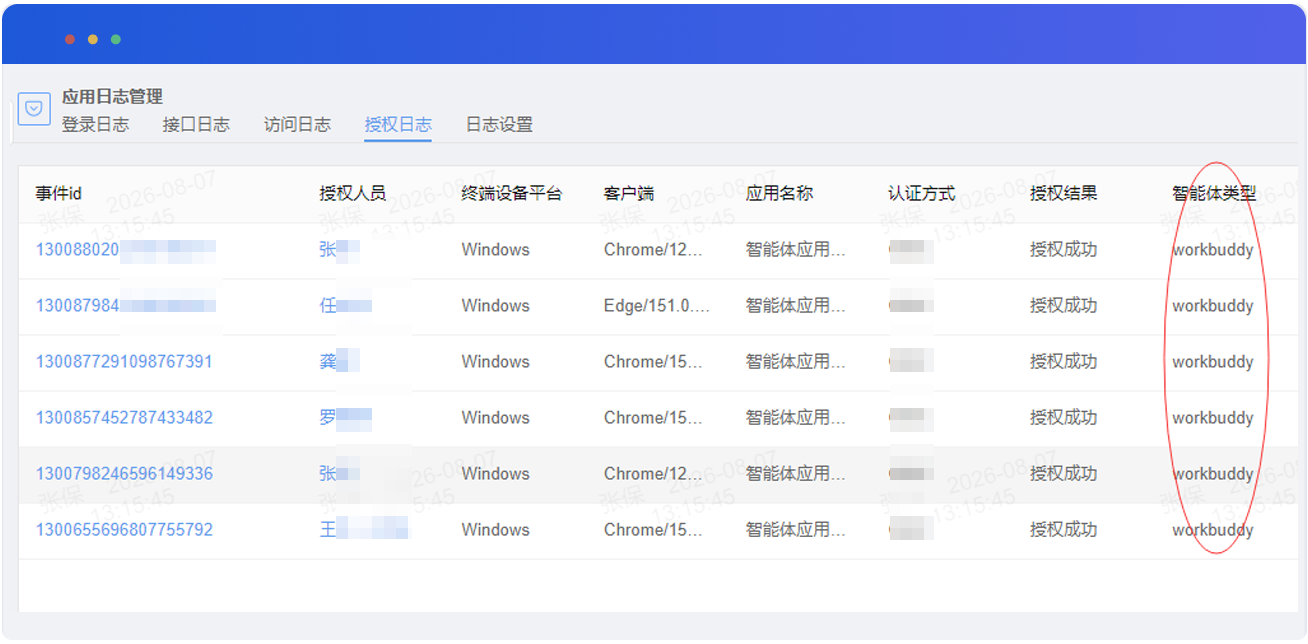
企业智能化过程中,第三方智能体接入会越来越常见。令信通提供了统一的第三方Agent接入机制,把注册、换证、在线感知、日志上报、身份鉴权封装成标准化能力,降低对接成本。
接入方式支持API、SDK、Skill等形式。第三方Agent同样需要完成身份注册、通过安全审批、获取专属凭据,并在调用时自动校验身份、上报链路日志。
访问控制方面,采用白名单和组织分权双重管控,数据按需返回,支持自动脱敏、截断和限频。每次请求都会核验签名有效性、Agent当前状态、审批状态和证书有效期,任一环节异常都会拒绝放行。关键操作日志集中留存,支持防篡改和全程追溯。
价值总结
从企业身份治理角度看,NHI模块的价值主要体现在三方面:
安全层面:给每个Agent、RPA、数字员工建立独立身份,减少无身份账号、长期静态密钥、权限滥用等隐患;权限随任务发放,用完即回收。
合规层面:有助于响应等保2.0、GDPR等对非人类访问主体的管理要求,全链路审计让每次API调用可追溯,异常行为更容易被发现。
运营层面:注册、凭据签发、轮换、停用归档等环节自动化,降低人工管理凭据的成本和疏漏风险,提升智能体访问的可控性和可审计性。
做系统集成的都知道,现在企业系统越来越多,ERP、CRM、OA、iPaaS一堆,再加上各种AI工具,身份和权限这块要是没底,后面审计和风控都是雷。尤其是帮客户做选型的时候,这块往往容易被忽略,等出了事再补就麻烦了。
企业AI化走得越快,身份底座就越需要稳。Agent不是普通账号,也不能简单套用人类账号的管理方式。把非人类身份纳入统一身份管控体系,可能是下一阶段企业安全建设里一个比较现实、也比较紧迫的课题。
18136693717
邮箱:yingluo_0429@qq.com
相关内容
同分类文章
AI从“陪你聊天”到“替你干活”:农业担保公司数智化,让智能体长在业务里
最近AI圈已经从“大模型”变成了“智能体”。
为什么你的企业AI总给过期答案?知识库治理比大模型更重要
大模型接进来了,员工兴致勃勃去问"咱们差旅报销标准是多少",结果AI要么一本正经胡说八道,要么甩出来一份两年前的旧制度。最后结论很统一——"这AI不太行"。但说实话,真不是AI不行